
Sieć, która rosła razem z firmą, zwykle wygląda podobnie: router operatora, za nim przełącznik, za przełącznikiem drugi przełącznik, a Wi-Fi obsługują trzy punkty dostępowe kupowane w różnych latach. Każdy z osobnym hasłem i osobnym panelem. Goście dostają hasło księgowości, kamery siedzą w jednej sieci z serwerem plików. Działa — dopóki nie trzeba czegoś zmienić albo znaleźć awarii.
Z takich układów najczęściej wychodzimy na TP-Link Omada i jest to jedna z tych zmian, po których pada pytanie, czemu nie zrobiliśmy tego wcześniej.
Nie urządzenie, tylko system
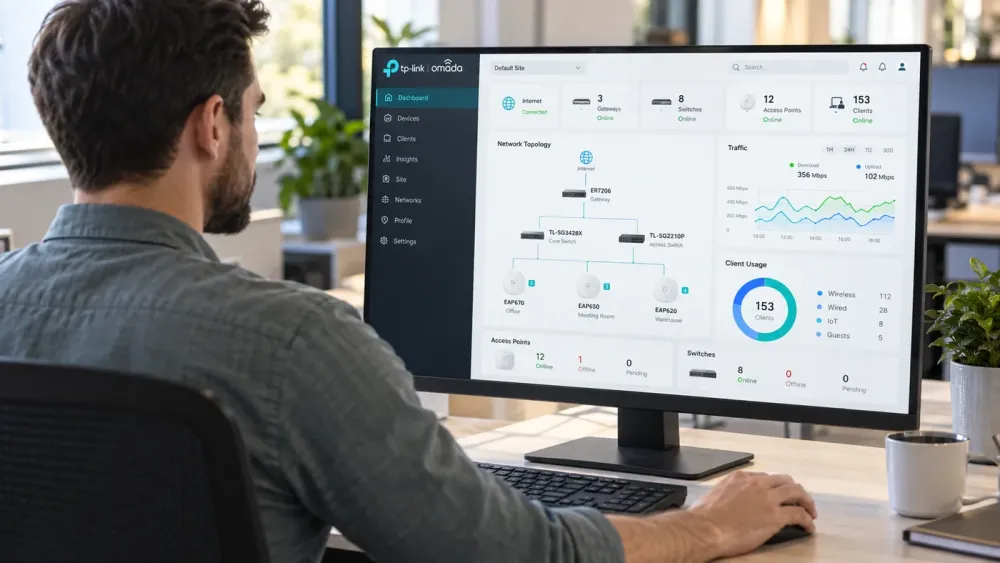
Omada to zestaw współpracujących urządzeń — przełączniki, punkty dostępowe i bramy — zarządzany przez jeden kontroler. Kontroler może być osobnym urządzeniem w szafie, oprogramowaniem na serwerze albo usługą w chmurze producenta; wybór zależy od tego, czy chcecie trzymać wszystko u siebie. Nowy sprzęt po podłączeniu zgłasza się do kontrolera, przyjmujecie go jednym kliknięciem i od razu dostaje pełną konfigurację — bez logowania się do każdego pudełka osobno.
Jeden panel, konkretne skutki
To wygoda dla informatyka, ale przekłada się na rzeczy widoczne w firmie:
- Zmiana hasła Wi-Fi to jedna operacja dla wszystkich punktów, nie obchód biura z laptopem
- Aktualizacje oprogramowania układowego z jednego miejsca — żadne urządzenie nie zostaje zapomnianą dziurą
- Mapa sieci pokazuje, co jest wpięte do którego portu, co przy szukaniu awarii oszczędza godziny
- Widać każde urządzenie, siłę sygnału i historię połączeń
- Nowy punkt dostępowy dziedziczy ustawienia, więc rozbudowa to podpięcie kabla
Kilka sieci Wi-Fi na tym samym sprzęcie
To najczęstszy powód zmiany. Te same punkty dostępowe rozgłaszają kilka niezależnych sieci, a każda trafia do osobnej części sieci przewodowej:
- Firmowa — pracownicy, dostęp do serwera, drukarek i zasobów.
- Dla gości — sam internet. Klient w sali konferencyjnej nie widzi serwera ani innych urządzeń; sieć można włączać tylko w godzinach pracy albo rozdawać na czasowych kodach.
- Dla urządzeń — kamery, drukarki, terminale płatnicze, czujniki. Sprzęt, który ma działać, ale nie musi zaglądać do dokumentów firmy.
Rozdzielenie ruchu na osobne sieci wirtualne (VLAN) sprawia, że sieć przestaje być jednym wspólnym workiem. Przejęta kamera czy terminal prowadzą do wydzielonego fragmentu, a nie prosto do księgowości.
Ten sam porządek w kablach
Na przełącznikach zarządzalnych porty przypisuje się do konkretnych sieci — gniazdo w sali konferencyjnej do sieci gości, gniazda w serwerowni do firmowej, te przy kamerach do wydzielonej. Ktoś, kto wepnie laptop przy recepcji, nie znajdzie się w środku sieci firmowej. Dochodzi zasilanie przez kabel sieciowy (PoE): punkt pod sufitem albo kamera dostają prąd tym samym przewodem, którym idą dane — jeden kabel zamiast dwóch i żadnego zasilacza do chowania.
Filtrowanie po adresie MAC — i dlaczego to nie ochrona
Omada pozwala wpuszczać tylko urządzenia z listy albo blokować wybrane. To wygodne i dobrze porządkuje sieć. Nie jest to jednak zabezpieczenie — adres MAC da się podejrzeć w powietrzu i podmienić w kilka minut bez specjalnych narzędzi. Filtrowanie MAC zatrzyma przypadkowego gościa i pomoże utrzymać porządek, ale nie kogoś, kto naprawdę chce wejść. Realna ochrona bierze się z osobnych sieci, mocnych i różnych haseł dla każdej z nich, uwierzytelniania po stronie serwera tam, gdzie to uzasadnione, oraz zapory na styku z internetem. Filtr MAC to dodatek, nie zamiennik.
Wi-Fi, które nie rwie się w korytarzu
Przy kilku punktach kontroler dba, żeby urządzenie przechodziło między nimi płynnie, zamiast trzymać się pierwszego, do którego się podłączyło. Ma to znaczenie tam, gdzie ludzie chodzą z laptopem czy skanerem — w magazynie, na produkcji, między piętrami — i gdzie rozmowa głosowa nie może się urywać w połowie drogi.
Kiedy Omada pasuje, a kiedy nie
Sprawdza się w biurach, gabinetach, magazynach, zakładach i punktach handlowych — wszędzie tam, gdzie jest od kilku do kilkudziesięciu urządzeń sieciowych i potrzeba porządku bez budżetu na sprzęt operatorski. Przy bardzo dużych instalacjach, przy wymaganiach na gwarantowane parametry usługi albo tam, gdzie zapadła decyzja o innym ekosystemie, dobieramy sprzęt inaczej. Mieszanie Omady z urządzeniami innych producentów działa, ale część korzyści z centralnego zarządzania wtedy znika — najwięcej daje spójny zestaw.
Jak przebiega wdrożenie
Najpierw rysujemy, jak sieć wygląda naprawdę, i sprawdzamy pokrycie Wi-Fi w miejscach pracy. Potem ustalamy podział na sieci — ile ich ma być i co do której trafia. Dalej montaż i konfiguracja z jednego panelu, przeniesienie urządzeń bez zatrzymywania biura, a na koniec dokumentacja: co gdzie jest wpięte i według jakich zasad. Przy stałej obsłudze informatycznej kontroler zostaje pod naszą opieką. Więcej o samych realizacjach piszemy przy sieciach komputerowych i Wi-Fi.